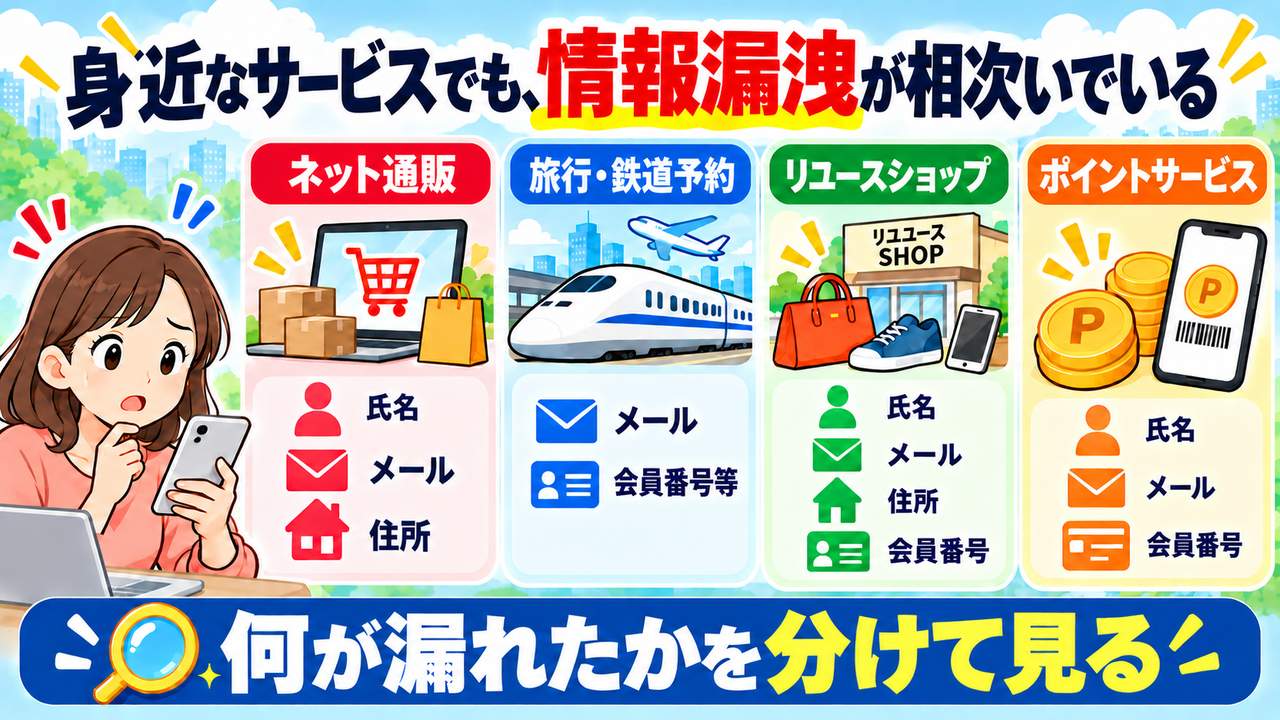
身近なサービスでも、情報漏洩が相次いでいる
企業への不正アクセスのニュースが相次いでいます。利用したことのある店や、旅行の予約に使っているサービスの名前を見ると、「自分の情報も漏れているのではないか」と不安になる方もいるでしょう。
長年こつこつと積み上げてきた資産も、不正利用や詐欺の被害にあえば、大きく失うおそれがあります。資産形成では、増やし方と同じように、守り方も欠かせません。
ただし、個人情報が漏れたことと、預金や金融資産が盗まれることは同じではありません。何が漏れ、どのような悪用につながり得るのかを分けて考えることが大切です。
2026年10月9日には、各社から相次いで公表がありました。日本経済新聞などの報道によると、国内では次のような事案が明らかになっています。
| サービス・企業 | 報じられた規模 | 漏洩した可能性がある主な情報 |
|---|---|---|
| ブックオフグループ | 最大約643万件(会員番号の件数) | 氏名、生年月日、メールアドレス、電話番号、住所、会員番号など |
| skyticket(旅行予約サイト) | 最大約1,464万件 | 氏名、生年月日、メールアドレス、電話番号、住所など。うち約413万件はパスワード(暗号化された形式) |
| えきねっと(JR東日本) | 最大約167万件 | 会員のメールアドレス |
| 大人の休日倶楽部(JR東日本) | 最大約39万件 | メールアドレス、会員番号、カードの有効期限、生年月日 |
| JR九州 | 最大約130万件 | メールアドレス |
同じ「情報漏洩」でも、対象となる情報は異なります。メールアドレスが漏れた事案を、カード番号やパスワードまで漏れた事案と同じに受け止める必要はありません。上の表は報道時点の内容であり、利用者自身の情報が対象かどうかは、各社の公式案内で確認します。
なお、ブックオフの件数は会員番号の数で、実際の人数は精査中と報じられています。このほかにも、カード会社、求人サイト、コンビニ、証券会社の委託先など、さまざまなサービスで公表が続いています。
GMOインターネットグループ傘下のアンケートサービスでは、会員情報の漏洩に加え、ポイントの不正利用も報じられました。ポイントも買い物などに使える財産です。現金の口座だけでなく、ポイントの残高や利用履歴にも目を向けたいところです。
数字の大きさと、AIの関与を分けて見る
日経の集計では、9月1日から10月6日までに、10万人以上の情報漏洩が明らかになった事案だけで、世界で延べ3億2,000万人分、日本でも延べ5,700万人分に達しています。企業や政府機関の発表だけでなく、調査会社など第三者の公表も含めた数字です。
これは、この期間に流出が明らかになった情報の規模です。すべてが同じ期間に盗まれたという意味ではなく、「延べ」の数字なので、重複のない人数とも限りません。それでも、身近なサービスに情報を預けるリスクを考えるには、十分に大きな規模です。
国内企業のウェブシステムへの攻撃も増えています。紙面が紹介したマクニカの集計では、2026年7~9月に68件。同年1~3月の5.7倍、4~6月の2.6倍でした。これは同社が集計した国内企業のウェブシステムへの攻撃件数であり、国内のすべてのサイバー攻撃を数えたものではありません。
海外でも、韓国の金融機関や、フランス・デンマークの政府関連システムで情報漏洩が報じられています。民間の会員情報だけでなく、税や年金などに関わる情報も狙われています。
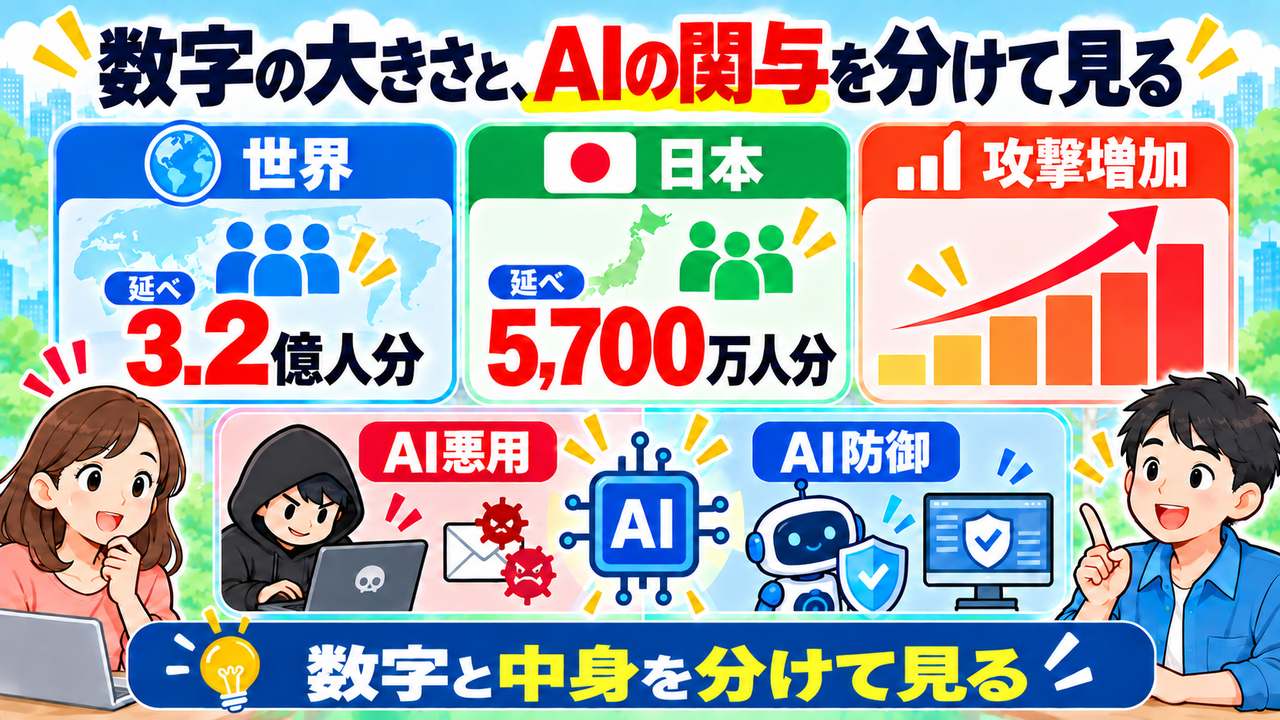
攻撃増加の背景として指摘されているのが、AIの悪用です。紙面では、中国系のAI「GLM-5.3」の関与が疑われる事例や、翻訳機能によって日本語の壁が低くなる可能性が紹介されています。
AIが弱点を探したり、攻撃の作業を助けたりすることで、従来より少ない手間で攻撃できるようになる懸念があります。ただし、今回の急増の原因を特定のAIだと断定できる段階ではありません。米国のAIツールの悪用も報じられており、「どこの国のAIなら安全」という単純な話ではないのです。
守る側もAIを活用しています。米Anthropicは10月8日、電力網や水道、交通などの重要インフラを守るプログラムを発表しました。日立製作所なども参加し、システムの弱点を見つけ、修復する取り組みを進めます。
国内でも、10月9日に内閣官房の国家サイバー統括室が、大量の個人情報を扱う事業者に対策の徹底を求める注意喚起を出しました。同じ日に総務省、経済産業省、金融庁なども、所管する企業や金融機関に対策の強化を呼びかけています。
AIは攻撃に使われる一方で、防御にも使われています。不安な材料だけを見て「もう守れない」と考える必要はありません。ただし、企業や政府の対策に任せきりにせず、利用者側でもできる備えを続けることが重要です。
情報漏洩と、金融被害は同じではない
氏名や住所、メールアドレスが知られただけで、直ちに銀行口座からお金を引き出されるわけではありません。まずは、漏れた情報の種類を確認することが先です。
一方、IDやパスワードが漏れ、同じ組み合わせを別のサービスでも使っている場合は、不正ログインの危険が高まります。新たな詐欺メールに反応しなくても、盗まれた情報を使ってログインされる場合があります。
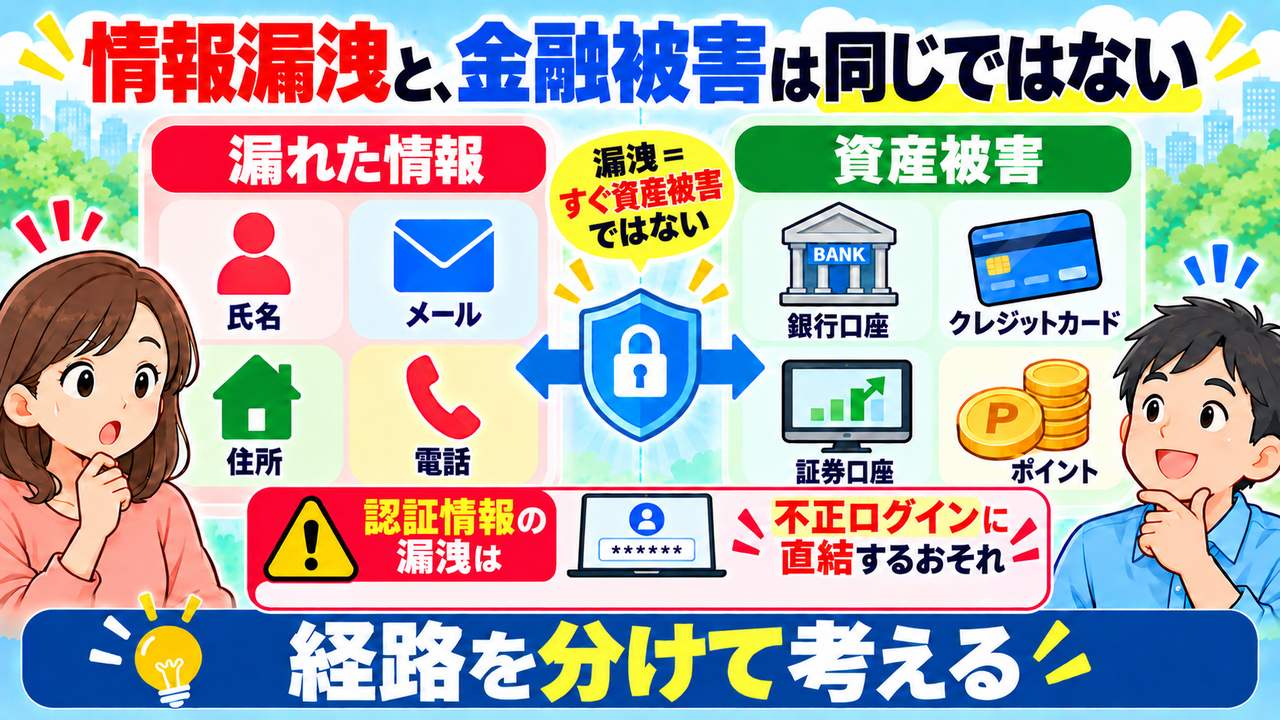
そのため、「だまされなければ大丈夫」とだけ考えるのも十分ではありません。漏れた情報を使った詐欺への備えと、アカウントへの不正ログインを防ぐ備えの両方が必要です。
また、一つのサービスから漏れた情報だけでなく、複数の場所から漏れた情報が組み合わされることも考えられます。氏名、住所、生年月日、電話番号、購入履歴などがつながれば、相手に合わせた連絡を作りやすくなります。
「個人情報は漏れている前提で守る」とは、自分のすべての情報が流出したと決めつけることではありません。情報が漏れる可能性を想定し、一つの防御が破られても、資産被害につながりにくい状態にしておくという考え方です。
名前や取引内容を知っていても、本物とは限らない
漏れた情報は、連絡を信用させる材料にもなります。
例えば、購入履歴を使い、「先日ご注文いただいた商品の件で」と、実際の取引に合わせたメールが届くかもしれません。名前や買った商品が合っていれば、本物の店からの連絡だと思いやすくなります。
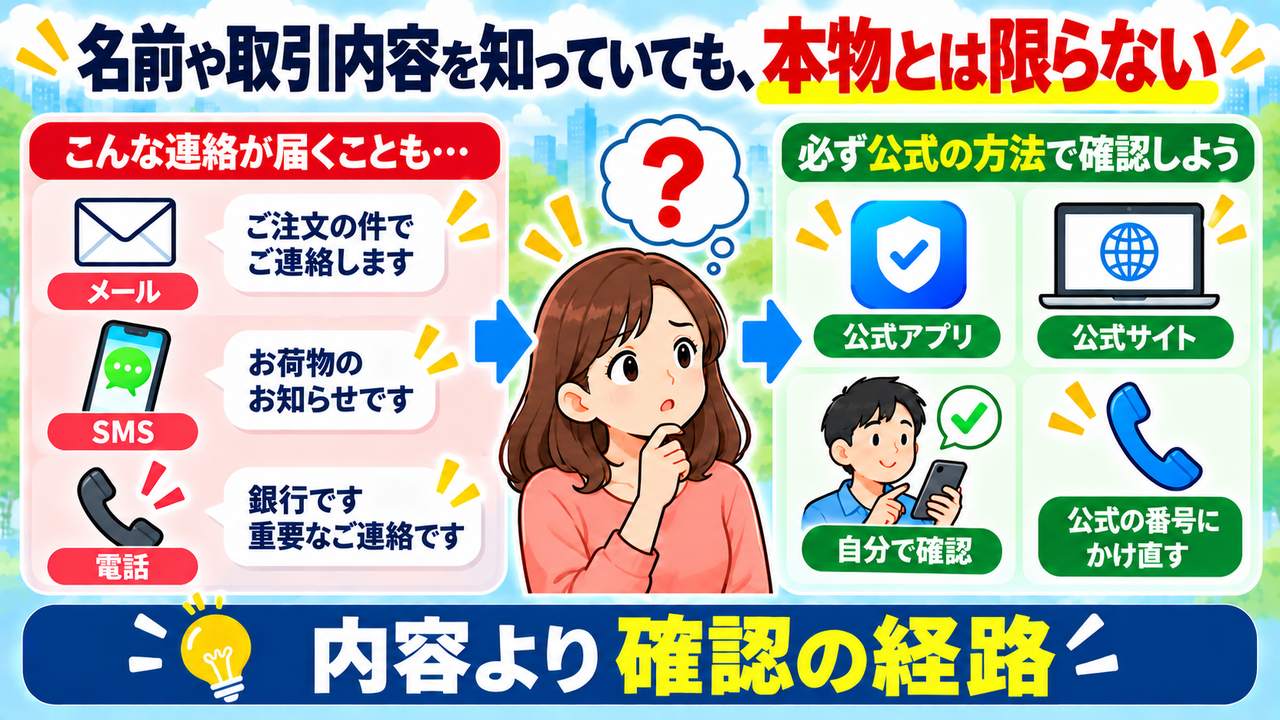
電話でも同じです。名前や住所を知っている相手から「銀行です」「役所です」と言われても、それだけで本人確認ができたわけではありません。
AIによって自然な文章を作りやすくなると、日本語の不自然さだけで偽物を見分けることも難しくなります。文章が丁寧か、名前が合っているかではなく、どの経路から確認するかが大切になります。
ログインや支払いを求められたら、メールやSMSのリンクからではなく、公式アプリや自分で登録したブックマークから確認します。電話ならいったん切り、公式サイトや手元の書類に載っている窓口へ、自分から問い合わせます。
情報漏洩のニュースに便乗した、「お詫び」「補償金の受け取り」「アカウントの保護」などの連絡にも注意が必要です。急かされたときほど、連絡してきた相手が用意した経路とは別の方法で確かめましょう。
自分だけでなく、親の世代とも、「お金や暗証番号の話が出たら、いったん切って家族に相談する」といったルールを共有しておくと安心です。一人の注意力に頼らず、確認できる相手を持つことも備えになります。
漏洩の通知が届いたら、何を確認するか
情報漏洩は以前から起きています。今回のニュースの規模に驚いて、むやみに特別な対策へ走る必要はありません。
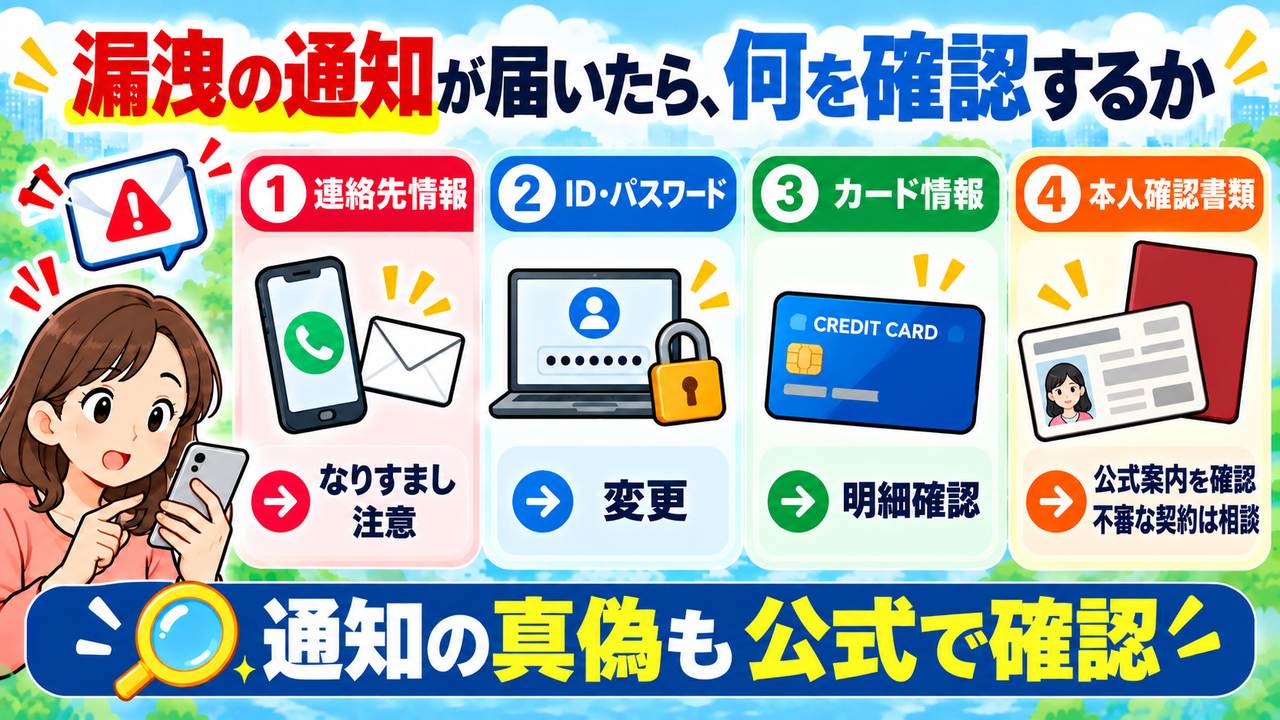
ただし、利用しているサービスから通知が届いた場合は、何もしなくてよいという意味ではありません。通知自体が本物か、公式サイトやアプリで確認したうえで、漏れた項目と会社の案内を読みます。
| 確認する情報 | 対応の考え方 |
|---|---|
| 氏名・住所・メールアドレスなど | その企業や金融機関を名乗る連絡に注意し、公式の経路で真偽を確認する |
| ID・パスワードなどの認証情報 | 会社の案内に従って変更する。同じパスワードを使っている他のサービスも変更する |
| カード情報 | カード会社の案内を確認し、利用明細を点検する。不審な利用があればすぐ連絡する |
| 本人確認書類の画像など | 通常の連絡先情報とは分けて考え、漏洩元の案内を確認する。不審な契約や通知があれば関係先へ相談する |
カードの有効期限だけが漏れた場合と、カード番号なども含めて漏れた場合は同じではありません。具体的な対応は、漏れた情報と各社の案内に応じて判断します。
パスワードの変更も、通知メール内のリンクからではなく、公式アプリや公式サイトから行います。「変更してください」という案内に見せかけて、偽サイトへ誘導する手口を避けるためです。
社会の側でも、なりすましを防ぐ仕組みの見直しが進んでいます。非対面の本人確認では、本人確認書類の画像送信を受ける方法が2027年4月1日から廃止され、ICチップ情報の読み取りに原則一本化されます。金融庁は、金融機関に施行日を待たず対応を進めるよう求めています。
平時の備えは、基本対策と情報の整理
企業からの漏洩を、利用者が直接止めることは難しいものです。それでも、漏れた情報が別のサービスや金融資産への被害につながる危険は減らせます。
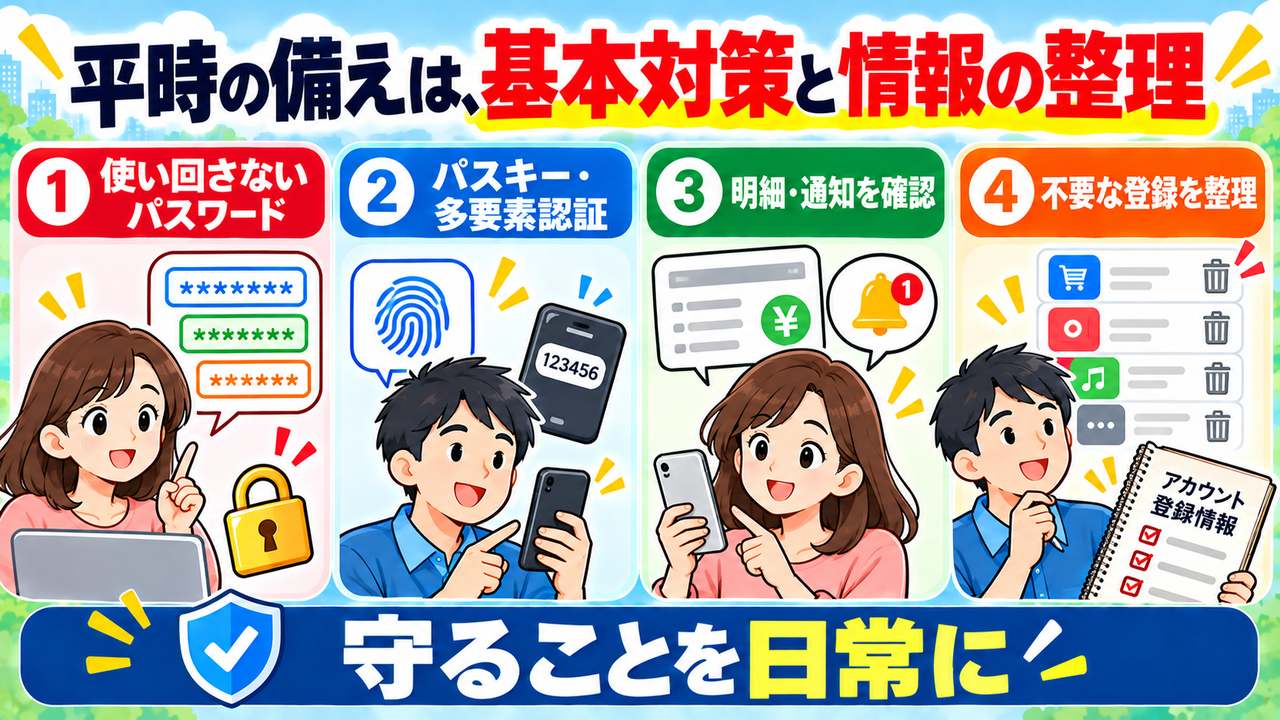
認証は、使い回さず、強くする
サービスごとに異なる、長く複雑なパスワードを使います。すべてを記憶しようとせず、パスワード管理機能や管理アプリも活用できます。
対応しているサービスでは、パスキーなど、フィッシングに強い認証を利用します。利用できない場合も、多要素認証を設定します。ただし、確認コードを偽サイトへ入力すれば盗まれることがあるため、「二段階なら安心」と油断しないことが重要です。
認証の仕組みや証券口座の対策については、以前の記事で整理しています。
明細と通知で、早く気づけるようにする
銀行口座、クレジットカード、証券口座に加え、ポイントの利用履歴も確認します。ログインや取引の通知機能があれば設定し、身に覚えのない動きに気づける状態にします。
すべてを毎日細かく見るのが難しければ、家計の確認と合わせて見直す習慣を持ち、不審な通知が届いたときはその都度確認します。守ることを、普段の家計管理の一部にしておく考え方です。
不要な情報を預け続けない
使っていない通販サイトや会員サービスは、退会や登録情報の削除手続きを確認します。会員登録やアンケートでも、必須ではない情報まで入力する必要はありません。
ただし、退会しても、取引履歴や法令上必要な記録などが一定期間保管される場合があります。退会すればすべての情報が消えるとは限らないため、削除の範囲や保管方針も確認します。
ポイントを得るために登録を増やす場合も、その見返りとして何の情報を渡すのか、一度考えてみたいところです。
また、認証を強くしても、自分がログインできなくなっては困ります。機種変更や故障に備え、復旧方法も合わせて確認しておきます。
被害に気づいたら、早く連絡する
身に覚えのないカード利用や口座からの出金があれば、すぐにカード会社や金融機関へ連絡します。ポイントの不正利用なら、サービスの運営会社へ相談します。
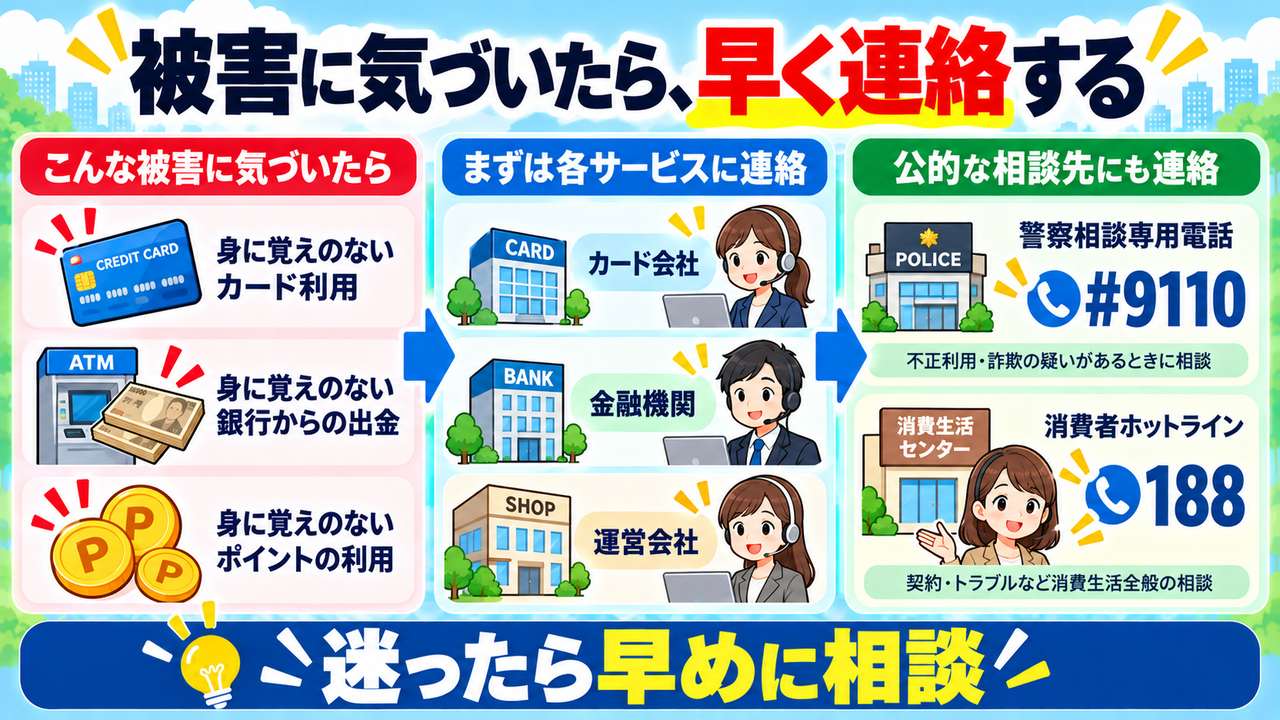
連絡先は、不審なメールや電話で案内された番号ではなく、公式アプリ、カード裏面、公式サイトなどから確認します。被害が疑われる日時、取引内容、届いたメールやSMSなども、相談に備えて記録しておきます。
詐欺の疑いや対応に迷う場合は、警察相談専用電話「#9110」や、消費者ホットライン「188」も相談先になります。緊急の事件は110番です。
早く連絡することは、利用停止や被害拡大の防止につながります。ただし、返金や補償を受けられるかは、被害の内容や各社の条件などによって異なります。
巧妙な手口にだまされたことを、自分だけの責任だと抱え込む必要はありません。被害の有無がはっきりしなくても、疑わしい動きがあれば早めに確認することが大切です。
まとめ:漏洩を、資産被害につなげない
個人情報の漏洩は、今になって始まったことではありません。AIの悪用によって攻撃が広がる懸念はありますが、ニュースの数字だけを見て、すべてを失うように考える必要はありません。
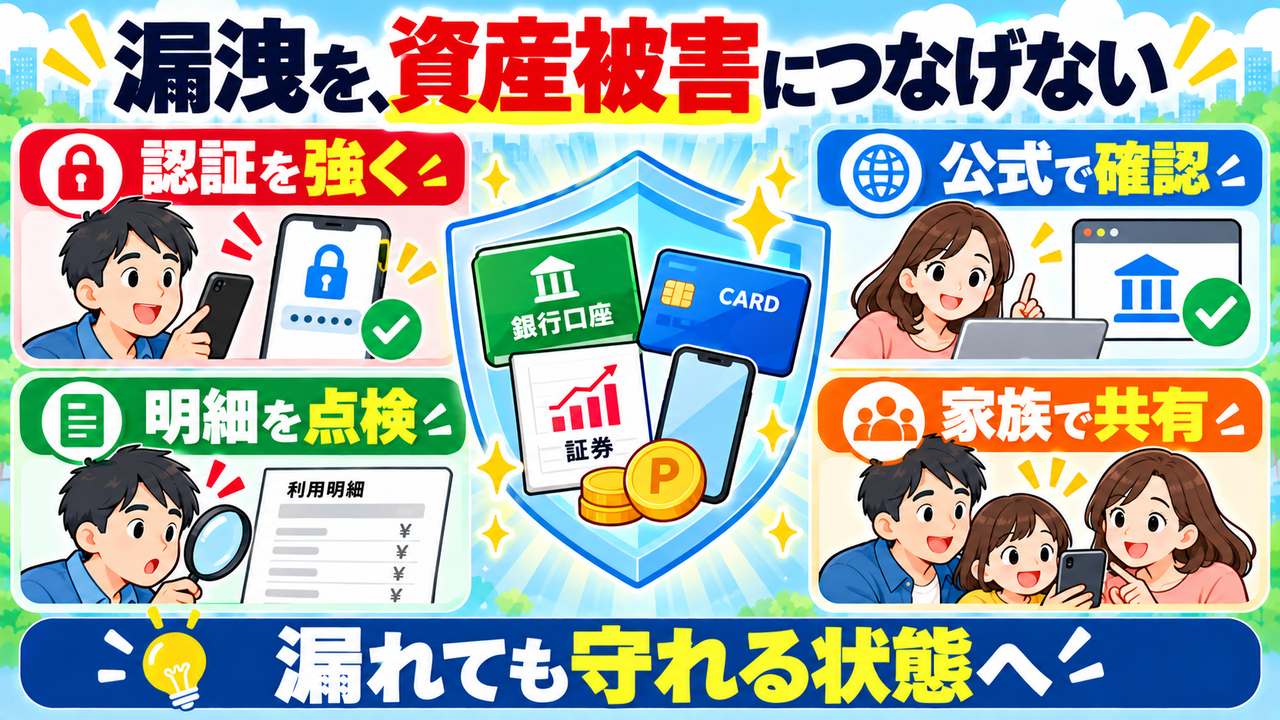
大切なのは、漏洩を他人事とせず、何が漏れたのかを確かめ、その情報を悪用させない備えを持つことです。相手が名前や取引内容を知っていても、それだけで信用しない。認証を強くし、公式の経路で確認し、資産の動きに早く気づけるようにしておく。基本は変わりません。
企業には預かった情報を適切に守る責任があり、社会にも悪用を防ぐ仕組みが必要です。そのうえで、利用者側もできることを続ける。誰か一人の注意力だけで守ろうとしないことが重要です。
資産を育てることと同じように、守ることも欠かせません。必要以上に恐れるのではなく、情報が漏れる可能性に備え、金融被害につなげない。そのための確認を、普段の暮らしの中に組み込んでいきましょう。
※本記事は一般的な情報提供を目的としており、個別事案の被害の有無や補償を判断するものではありません。報道・制度・サービスの内容は2026年10月時点です。漏洩の対象や必要な対応は、各社・公的機関の最新の案内で確認してください。
参考資料
- 日本経済新聞 2026年10月10日付「世界で不正アクセス急増 9月以降 3億人の情報漏洩」「きょうのことば 不正アクセス」「不正アクセス各国で」「ブックオフ最大643万件 『えきねっと』も167万件流出か」「個人情報漏洩受け総点検 GMO」「免許撮影で口座開設 廃止を求める」「アンソロピックが防衛組織 日立など参画」
- 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
- 各社の公表(2026年10月9日)を報じた共同通信、ロイター、ITmedia NEWSなどの報道
- 金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」(2026年10月9日)
- Anthropic「Introducing the Anthropic Cyber Mission」(2026年10月8日)
- IPA「インターネットサービスへの不正ログインによる被害が増加中」
- フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」
- 個人情報保護委員会「確認・記録義務の履行のために個人データを保存する場合」
- 消費者庁「申出・問合せ窓口」
- 警察庁「相談業務の充実強化」